

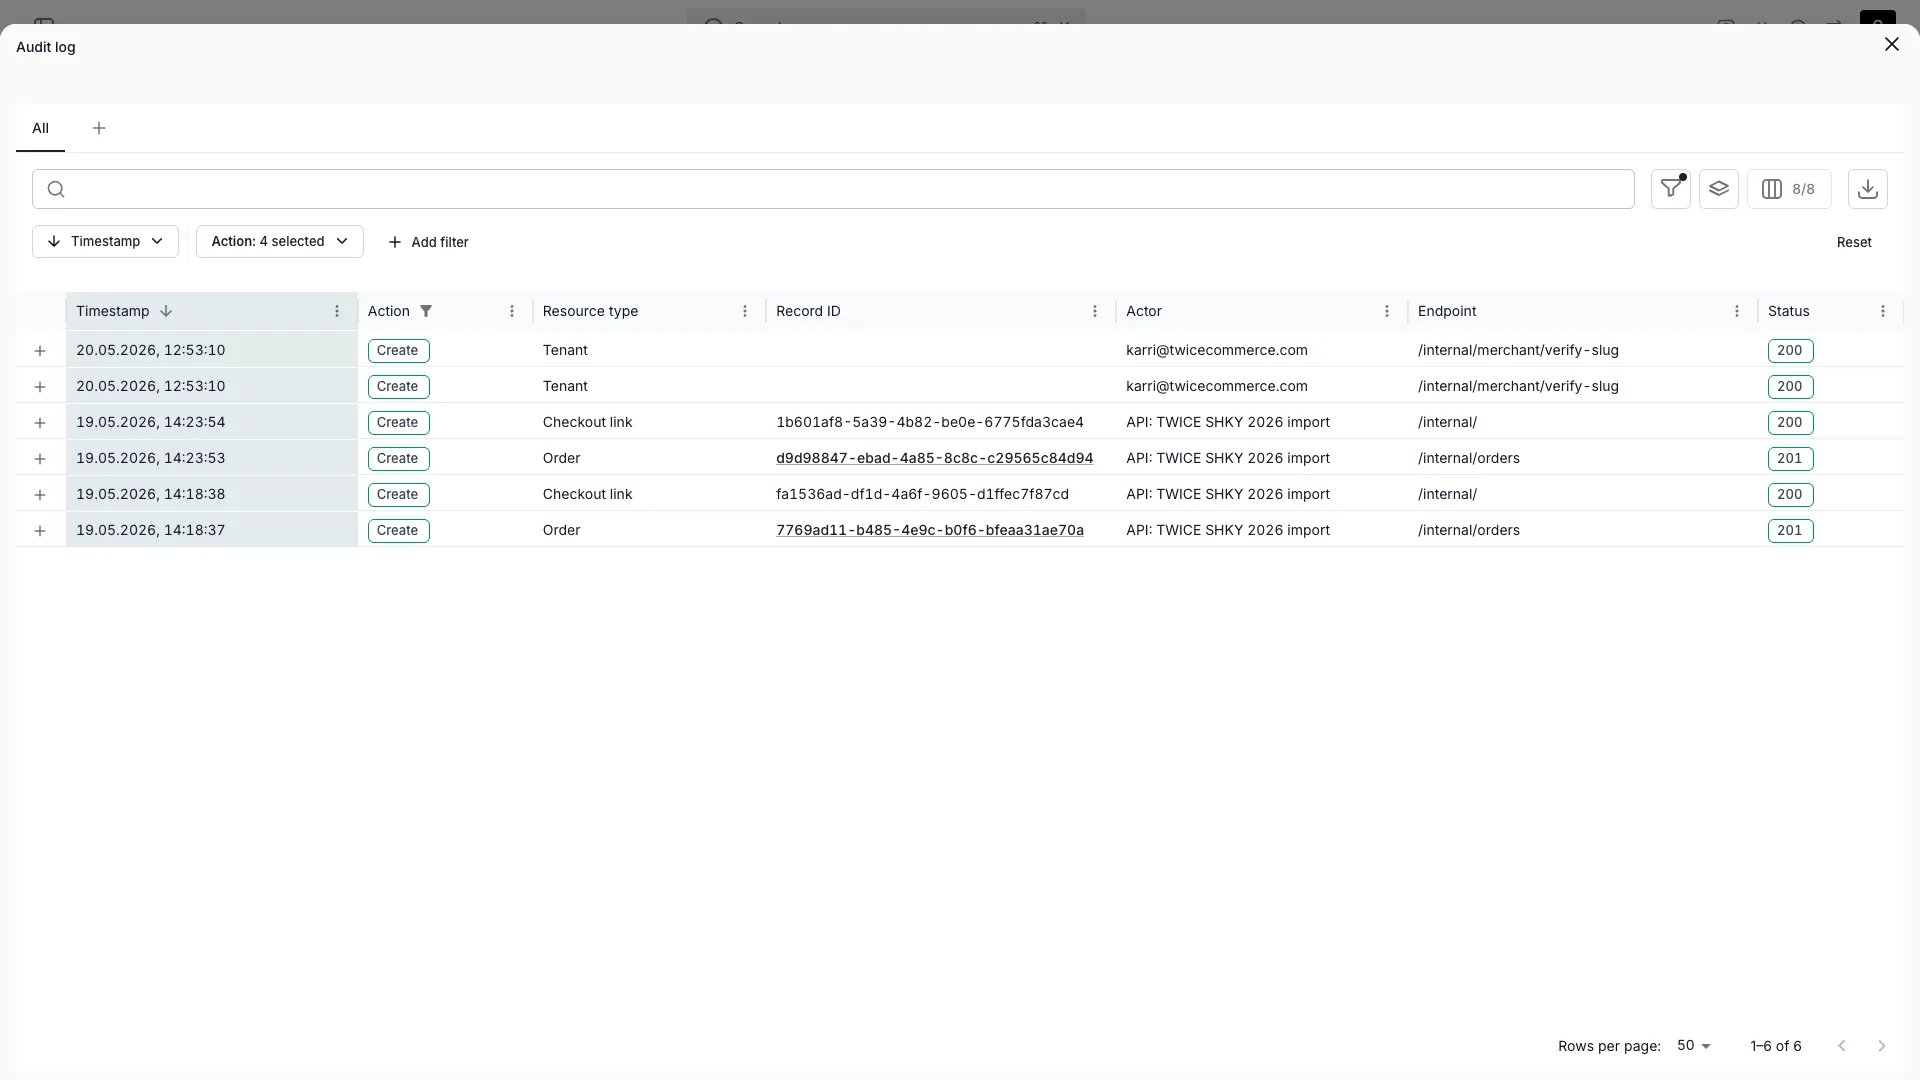
Auditointiloki
Määritelmä
Toimintaloki on muuttumaton tallenne jokaisesta todennetusta API-pyynnöstä, joka on kohdistunut tiliisi. Jokainen rivi vastaa yhtä pyyntöä: sen toimijaa, kutsuttua päätepistettä, kohteena ollutta resurssia ja palautettua vastausta. Koska jokainen Adminin toiminto kutsuu lopulta samaa API:a kuin integraatiosi, toimintaloki tallentaa ihmisten työn, API-avainten kutsut ja järjestelmätyöt samaan virtaan.Auditointilokit ovat käytettävissä Standard- ja Enterprise-paketeissa. Katso pakettien vertailu sivulla TWICE Commerce -yleiskuva.
Missä toimintalokit näkyvät
Admin käyttää lokista kahta eri nimeä sen mukaan, missä sitä katsot: tilitason näkymä avataan ylänavigaation kohdasta Tarkastusloki ja näkymän oma otsikko on Auditointiloki, kun taas kohdekohtainen välilehti on jokaisella resurssisivulla Toimintaloki.
Viisi kohdekohtaista välilehteä käyttää samaa taulukkokomponenttia kuin tilitason näkymä, esisuodatettuna kohteen tunnisteeseen. Käyttäjä-välilehti käyttää samaa taulukkoa päinvastaisella rajauksella: se suodattaa toimijan, ei kohteena olevan tietueen, perusteella.
Miksi loki on API-muotoinen? Jokainen Adminin toiminto on myös API-kutsu. Kirjaaminen pyyntörajalla tavoittaa kaiken tilaa muuttavan (näppäimistön, API-integraation ja ajastetun työn) samaan paikkaan ilman aukkoja.
Käyttäjäkohtainen välilehti
Avaa se kohdasta Asetukset → Käyttäjät ja roolit, valitse käyttäjä ja sitten Toimintaloki. Se vastaa kysymykseen ”mitä tämä henkilö on tehnyt”, kun kohdekohtaiset välilehdet vastaavat kysymykseen ”mitä tälle tietueelle tapahtui”.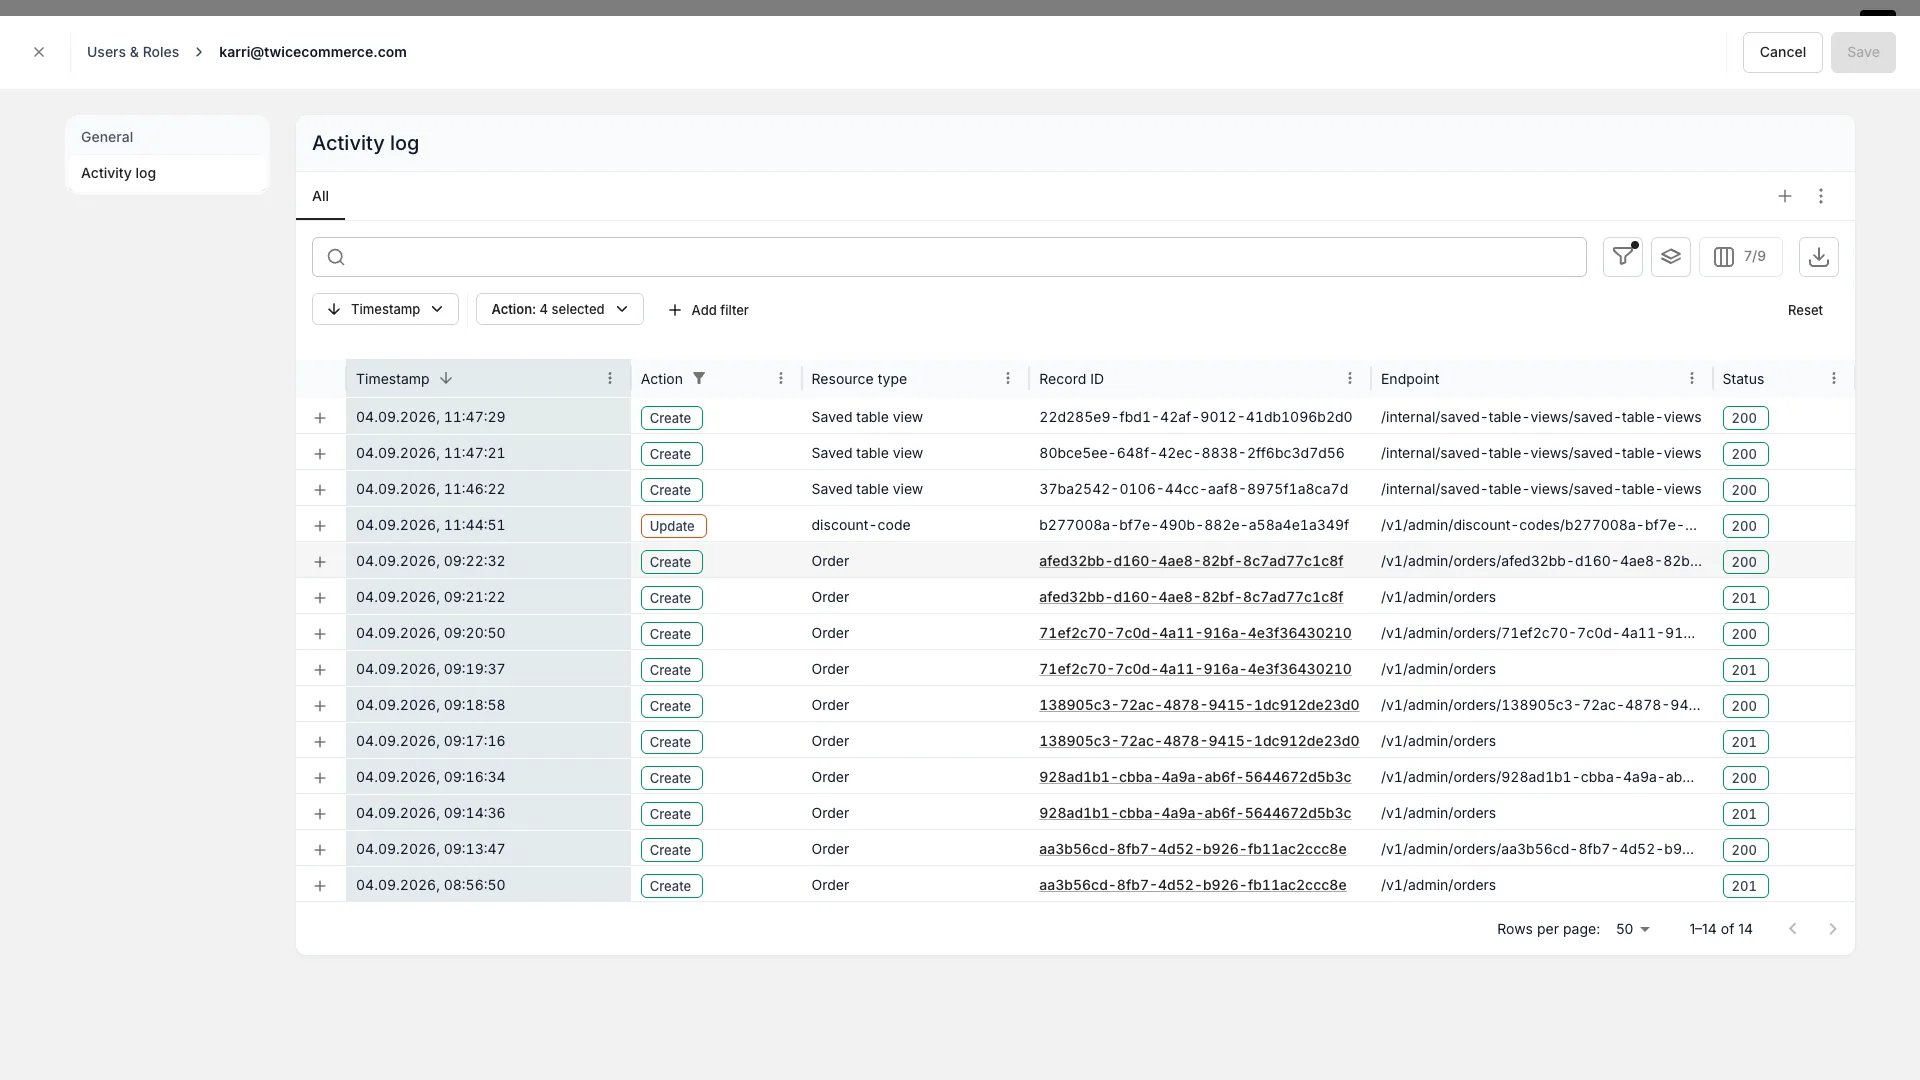
Asetukset > Käyttäjät ja roolit > [käyttäjä] > Toimintaloki
- Toimija-sarake on piilotettu, eikä Toimija-suodatin laajenna rajausta. Taulukko on kiinnitetty siihen käyttäjään, jonka sivulla olet, joten työkalupalkkiin kirjoitettua suodatinta ei sovelleta toimijaan. Vertaile toimijoita tilitason toimintalokissa.
- Välilehti näkyy vain käyttäjille, joilla on sähköpostiosoite. Merkinnät kohdistetaan toimijan sähköpostin perusteella, joten jäsenyydellä ilman sähköpostiosoitetta ei ole mitään mihin täsmätä.
Välilehteä rajaa oikeus
account_settings:general:view, sama oikeus kuin tilitason toimintalokia. Käyttäjät ja roolit -sivulle pääsee oikeudella account_settings:users_and_roles:view, joka ei sisällä edellistä: mukautettu rooli, jolla on jälkimmäinen mutta ei ensimmäistä, avaa käyttäjän eikä näe Toimintaloki-välilehteä lainkaan.Välilehti ei lisää omaa rajaustaan, ja historia ulottuu yhtä pitkälle taaksepäin kuin muuallakin.Mitä lokiin kirjataan
Lokimerkintä kirjoitetaan jokaisesta todennetusta pyynnöstä, joka saapuu palvelimelle. Jokainen merkintä tallentaa sekä saapuvan pyynnön että palautetun vastauksen.Toimijatyypit
Lokissa esiintyy kolme toimijatyyppiä:Tunnistetut resurssityypit
Resurssityyppi-sarake näyttää kullekin resurssille selkokielisen nimen. Nimet ovat koodiin kirjoitettuja, joten ne näkyvät englanniksi myös suomenkielisessä Adminissa. Nykyinen joukko on: Article (varastoartikkeli), Article ledger, Audit log, Auth, Catalog, Change history, Checkout link, Collection, Customer, Event, File, Inventory report, Order, Payment, Payment account, Pricing table, Report, Saved table view, Search, Service location, SKU, Storefront customization, Tag, Tax, Taxonomy, Tenant, Unavailability, Upload URL, User, Variant. Kun pyyntö kohdistuu resurssityyppiin, jolla on tietosivu (Article, Catalog, Collection, Customer, Order, SKU), Tietue-ID-sarake näytetään linkkinä.Suodattimet ja haku
Taulukkoa voi suodattaa palvelimella seuraavien kenttien perusteella:
Tietue-ID ei ole suoraan suodatettava sarake: kohdekohtaiset Toimintaloki-välilehdet hoitavat tämän soveltamalla kohdetietuesuodatinta valmiiksi.
Käyttöliittymässä näkyvät suodatinoperaattorit vastaavat sitä, mihin auditointilokien taustajärjestelmä pystyy tehokkaasti vastaamaan: muut operaattorit on tarkoituksella piilotettu sen sijaan, että ne jätettäisiin hiljaisesti huomiotta.
Muuttumattomuus
Kirjoitettuja lokimerkintöjä ei voi muokata tai poistaa Administa. Toimintaloki on suunniteltu vain lisättäväksi, ja juuri siksi se kelpaa jälkikäteiseen auditointiin ja poikkeamien selvittelyyn.Säilytysaika
Toimintalokin merkinnät tallennetaan BigQueryyn ja näytetään API:n kautta. Se, kuinka pitkälle taaksepäin loki ulottuu, määräytyy pakettisi mukaan:
Jos sopimuksessasi on sovittu toisin, sopimus ratkaisee.
Pidempiaikaista arkistointia varten vie loki taulukosta CSV-muodossa (vienti huomioi nykyiset suodattimet) ja säilytä tiedosto omassa tallennustilassasi.
Lue lisää: TWICEn hinnoittelu
Kutsurajat
Toimintalokin lukeminen tekee yhden BigQuery-kyselyn sivua kohden. Päätepiste on kutsurajoitettu IP-osoitteittain, asiakkaittain ja globaalisti, jotta kustannukset ja häiritsevät asiakasohjelmat pysyvät kurissa. Käytännössä tämä tarkoittaa:- Noin 1 pyyntö sekunnissa jatkuvana IP-osoitetta kohden, pienellä purskevaralla
- Noin 2 pyyntöä sekunnissa jatkuvana asiakasta kohden
- Rajan ylittäminen estää kutsujan 5 minuutiksi
API-käyttö
Sama data, jonka käyttöliittymä näyttää, on saatavilla API:n kautta. Sivutus perustuu kursoriin. Rajaa kyselyä yhdistelemällä parametrejaresourceTypes, affectedRecords, methods, userEmails, urls ja statusCodes. Operaattorit vastaavat yksi yhteen edellä kuvattuja käyttöliittymän suodattimia.
Toimintaloki vs. tapahtumat
Toimintaloki ja tapahtumat ovat rinnakkaisia käsitteitä, jotka menevät helposti sekaisin:
Käytä toimintalokia, kun haluat vastauksen kysymykseen ”kuka muutti tätä ja milloin”. Käytä tapahtumia, kun haluat suunnitella tai esittää, ”mitä tälle varastoartikkelille tapahtuu ajan kuluessa”.
Aiheeseen liittyvät artikkelit
Tapahtumat
Varaston puolen aikajana varauksista, noudoista, palautuksista ja muistiinpanoista
Integraatiot
API-avaimet ja webhook-tilaukset: molemmat näkyvät toimijoina toimintalokissa
Webhookit
Lähetä tapahtumia TWICEstä omiin järjestelmiisi
Käyttäjät ja roolit
Kuka näkee toimintalokin ja millä rajauksilla sitä voi suodattaa