

Protokol aktivit
Definice
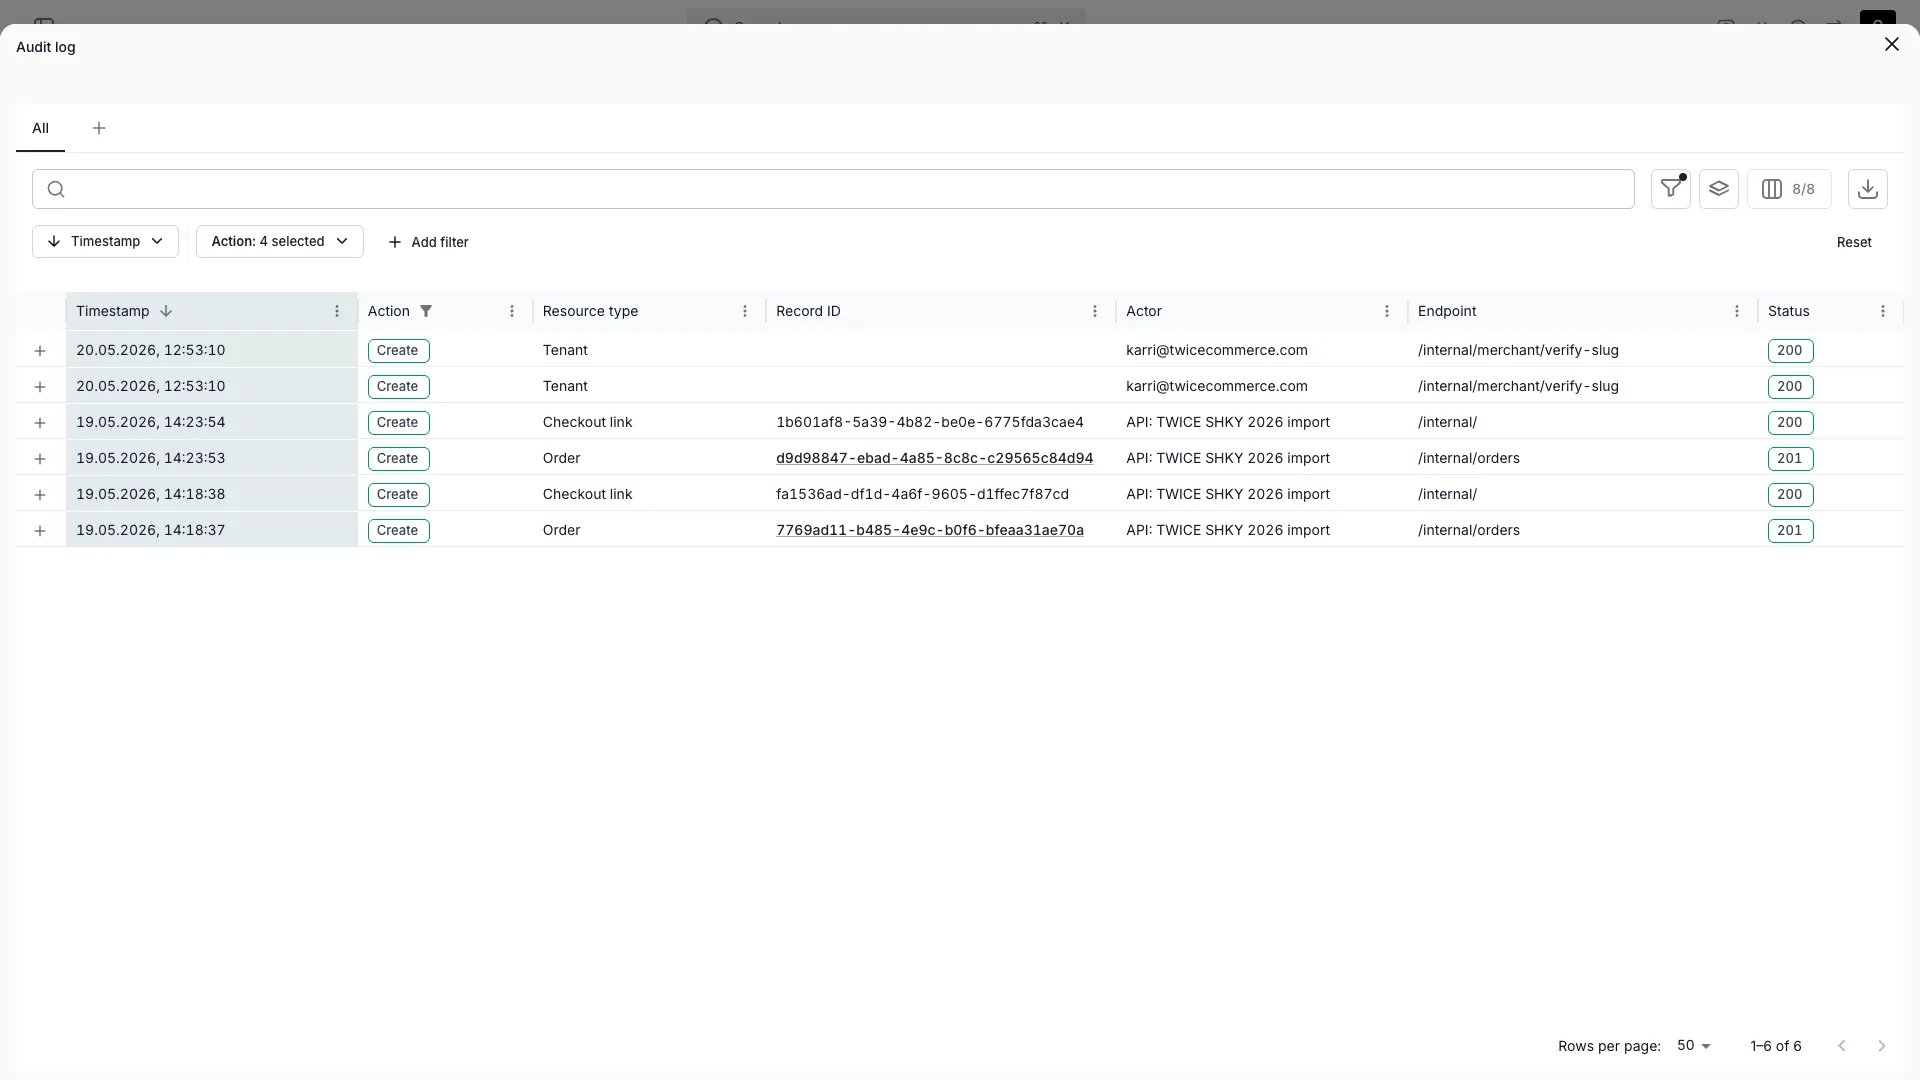
Protokol aktivit je neměnný záznam každého autentizovaného API požadavku, který se dotkl vašeho účtu. Každý řádek odpovídá jednomu požadavku: jeho aktérovi, endpointu, na který byl proveden, zdroji, který ovlivnil, a odpovědi, která přišla zpět. Protože každá akce v administraci nakonec volá stejné API, jaké používají vaše integrace, Protokol aktivit zachycuje lidskou práci, volání API klíčem i systémové úlohy v jednom proudu.Auditní protokoly jsou dostupné v plánech Standard a Enterprise. Viz plány (sekce Ceny).
Kde se Protokoly aktivit zobrazují
Pět karet na úrovni entity používá stejnou komponentu tabulky jako zobrazení na úrovni účtu, předfiltrovanou na ID entity. Karta Uživatel používá stejnou tabulku s opačným rozsahem: filtruje podle aktéra, ne podle ovlivněného záznamu.
Proč protokol ve tvaru API? Každá akce v administraci je zároveň voláním API. Logování na hranici požadavku zachytí cokoli, co mění stav, klávesnici, API integraci, naplánovanou úlohu, na jednom místě, bez mezer k překlenutí.
Karta pro jednotlivého uživatele
Otevřete ji z Nastavení → Uživatelé a role, vyberte uživatele, poté Protokol aktivit. Odpovídá na otázku „co tento člověk udělal“, zatímco karty na úrovni entity odpovídají na otázku „co se stalo s tímto záznamem“.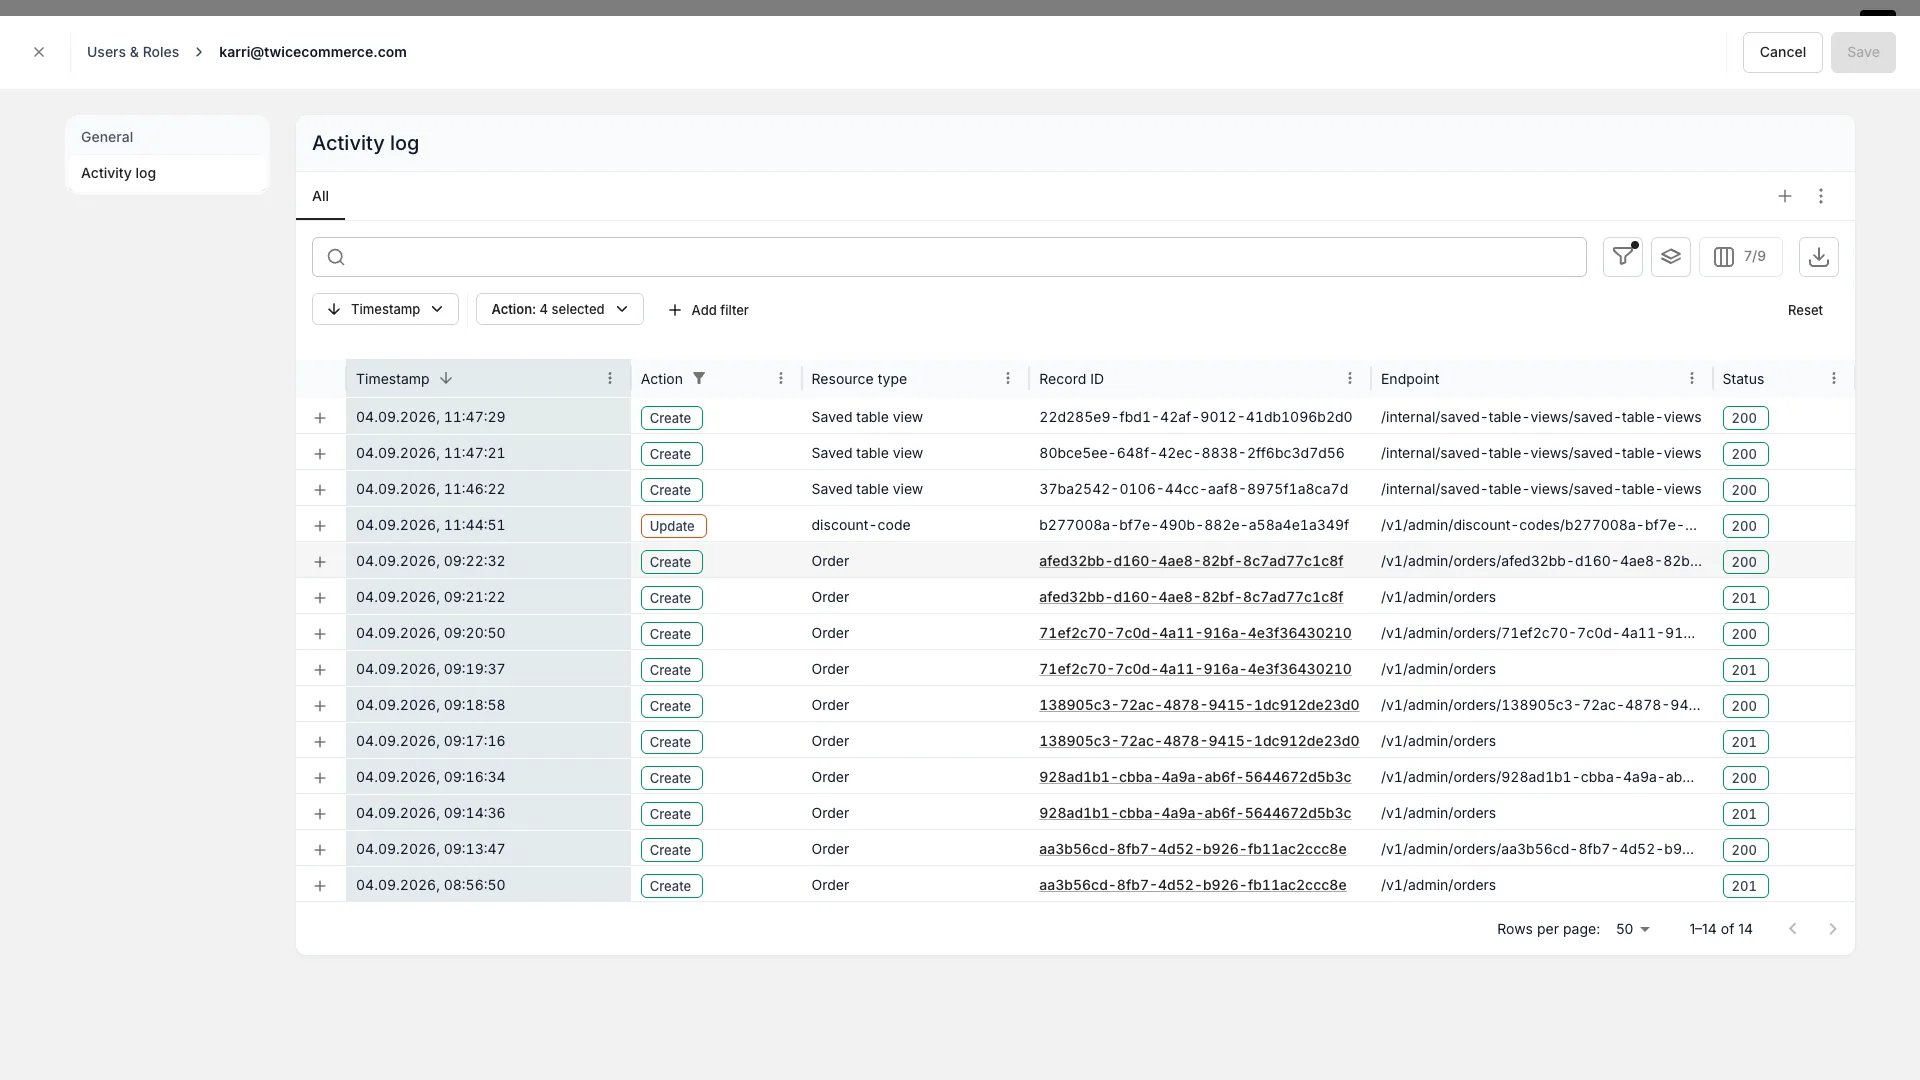
Nastavení > Uživatelé a role > [uživatel] > Protokol aktivit
- Sloupec Aktér je skrytý a filtr na aktéra nemůže rozsah rozšířit. Tabulka je pevně nastavená na uživatele, na jehož stránce se nacházíte, takže filtr zadaný do panelu nástrojů se na aktéra neaplikuje. Porovnávejte aktéry místo toho v Protokolu aktivit na úrovni účtu.
- Karta se zobrazuje jen u uživatelů, kteří mají e-mailovou adresu. Položky se přiřazují podle e-mailu aktéra, takže členství bez zaznamenaného e-mailu nemá s čím se párovat.
Karta je podmíněna oprávněním
account_settings:general:view, stejným jako Protokol aktivit na úrovni účtu. Přístup na stránku Uživatelé a role vyžaduje account_settings:users_and_roles:view, což první oprávnění nezahrnuje: vlastní role s druhým oprávněním, ale bez prvního, otevře uživatele a nevidí kartu Protokol aktivit.Karta nepřidává žádné vlastní omezení a její historie sahá stejně daleko jako všude jinde.Co se zaznamenává
Položka protokolu se zapíše pro každý autentizovaný požadavek, který dorazí na server. Každá položka zaznamenává jak příchozí požadavek, tak odpověď, která přišla zpět.Typy aktérů
V protokolu se objevují tři typy aktérů:Rozpoznané typy zdrojů
Sloupec Typ zdroje zobrazuje pro každý zdroj srozumitelný popisek. Aktuální sada zahrnuje: Article (Skladová položka), Article ledger, Audit log, Auth, Catalog, Change history, Checkout link, Collection, Customer, Event, File, Inventory report, Order, Payment, Payment account, Pricing table, Report, Saved table view, Search, Service location, SKU, Storefront customization, Tag, Tax, Taxonomy, Tenant, Unavailability, Upload URL, User, Variant. Když požadavek ovlivní typ zdroje s detailní stránkou (Article, Catalog, Collection, Customer, Order, SKU), sloupec ID záznamu se vykreslí jako odkaz.Filtry a vyhledávání
Tabulku lze filtrovat na straně serveru podle:
Filtrování podle ID záznamu není přímý filtr sloupce: karty Protokolu aktivit na úrovni entity to řeší předaplikováním filtru na ovlivněný záznam.
Operátory filtrů, které se zobrazují v UI, odpovídají tomu, co dokáže efektivně zodpovědět backend auditních protokolů: další operátory jsou záměrně skryté, ne tiše ignorované.
Neměnnost
Jakmile je položka zapsána, nelze ji z administrace upravit ani smazat. Protokol aktivit je navržen jako append-only, a právě to z něj dělá nástroj použitelný pro zpětný audit a řešení incidentů.Uchovávání
Položky Protokolu aktivit jsou uloženy v BigQuery a zpřístupněny přes API. Jak daleko do minulosti protokol sahá, závisí na vašem plánu:
Pokud vaše smlouva stanoví jiné podmínky, platí smlouva.
Pro dlouhodobou archivaci exportujte protokol do CSV z tabulky (export respektuje aktuální sadu filtrů) a soubor uchovejte ve vlastním úložišti.
Více informací: Ceník TWICE
Omezení počtu požadavků
Čtení Protokolu aktivit vyvolá jeden dotaz do BigQuery na stránku. Endpoint je omezen na počet požadavků podle IP, podle tenantu i globálně, aby byly náklady a hluční klienti pod kontrolou. V praxi to znamená:- ~1 požadavek za sekundu trvale na IP, s malým nárazem
- ~2 požadavky za sekundu trvale na tenant
- Překročení limitu zablokuje volajícího na 5 minut
Přístup přes API
Stejná data, která zobrazuje UI, jsou dostupná přes API. Stránkování je založené na kurzoru. KombinujteresourceTypes, affectedRecords, methods, userEmails, urls a statusCodes k omezení dotazu: operátory se mapují 1:1 na filtry UI popsané výše.
Protokol aktivit vs. Události
Protokol aktivit a Události stojí vedle sebe a snadno se pletou:
Protokol aktivit použijte, když potřebujete odpovědět na otázku „kdo a kdy tohle změnil“. Události použijte, když potřebujete naplánovat nebo zobrazit „co se s touto skladovou položkou v čase děje“.
Související články
Události
Časová osa rezervací, vyzvednutí, vrácení a poznámek na straně zásob
Integrace
API klíče a odběry webhooků: oba se v Protokolu aktivit objevují jako aktéři
Webhooky
Odesílání událostí z TWICE do vašich systémů
Uživatelé a role
Kdo vidí Protokol aktivit a podle jakých rozsahů může filtrovat