

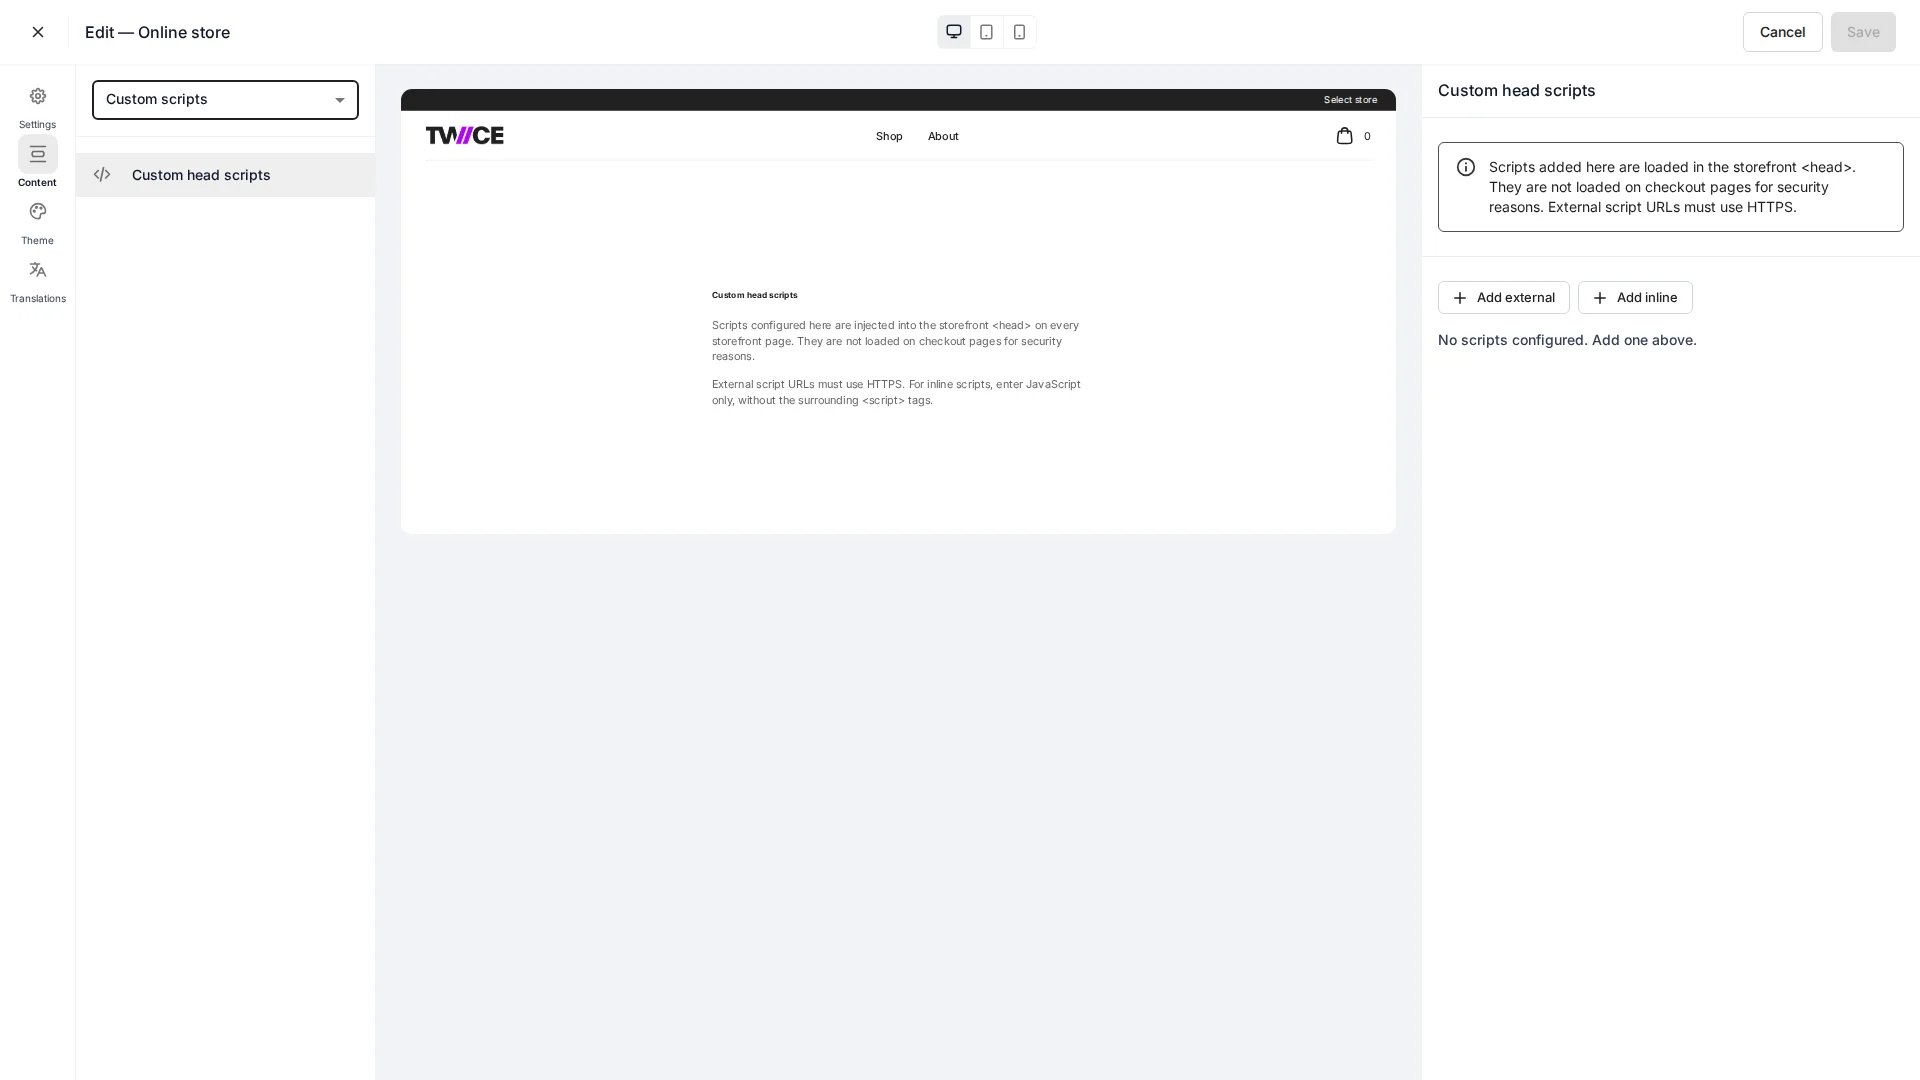
Online obchod > Vlastní skripty
<head> vašeho storefrontu: pro analytiku, správce značek, chatovací widgety nebo jiné nástroje třetích stran. Každý skript je před uložením na serveru vyčištěn.
Typy skriptů
Můžete přidat dva druhy skriptů:Příklady
<script> s vaší URL adresou a atributy. Vložené skripty jsou automaticky obaleny značkou <script>: vložte pouze JavaScript, ne okolní značky.
Vložení značky skriptu
Místo ručního vyplňování jednotlivých polí můžete vložit celou značku<script>. U libovolné externí položky skriptu otevřete sekci Vložit značku skriptu, vložte celou značku a klikněte na Zpracovat značku. Editor automaticky extrahuje src, režim načítání (async/defer) a všechny povolené atributy.
Pokud vložená značka obsahuje nepovolené atributy (například event handlery jako onload) nebo src, který není HTTPS, editor zobrazí chybu ověření a vložení odmítne.
Bezpečnostní kontroly
Tato pravidla se vynucují při ukládání: neplatné skripty jsou automaticky odmítnuty nebo vyčištěny.-
Externí
srcmusí býthttps://. Pouze absolutní HTTPS adresy. Adresyhttp:,javascript:,data:,file:a protokolově relativní (//host) jsou odmítnuty. -
Vložený obsah je oplocen. Token koncové značky
</scriptje odstraněn, aby vložený kód nemohl uniknout ze své značky<script>. -
Atributy mají povolený seznam. U externích skriptů se vedle
src,asyncadeferzachovávají pouze tyto atributy:id·crossorigin·integrity·nonce·referrerpolicy·fetchpriority·type·nomodule, plus libovolný atributdata-*. Atributy event handlerů (onload,onerrora dalšíon*) jsou odstraněny: jde o vektor XSS.
Vlastní skripty se nikdy nenačítají na platebních stránkách, viz sekce Platební stránky níže.
Platební stránky
Tři rodiny tras vykreslují platbu nebo do ní přímo vedou. TWICE Commerce je drží podle pravidel PCI DSS, která se na zbytek vašeho storefrontu nevztahují:
Z toho vyplývají dvě věci.
Vaše skripty tam nikdy neběží. Tyto stránky
headScripts zcela ignorují, takže se na žádné z nich nenačte skript, který přidáte (analytika, správce značek, chatovací widget, správce souhlasu). To zahrnuje i krok potvrzení objednávky, takže nemůžete z prohlížeče spustit sledování nákupu ve chvíli, kdy je objednávka zadána. Dokončené objednávky sledujte místo toho na straně serveru, z webhooku order.created.
TWICE Commerce načítá jeden vlastní skript. Pouze tyto stránky, a jen ony, načítají klientský monitor skriptů z csidetm.com. Splňuje požadavek PCI DSS v4.0 6.4.3 (inventarizace a kontrola integrity každého skriptu na platební stránce) a 11.6.1 (detekce neoprávněných zásahů do skriptů stránky a HTTP hlaviček).
TWICE Commerce jej provozuje pod jedním platformním účtem: číselný segment v jeho URL identifikuje TWICE Commerce, ne vás, a je stejný u každého obchodu. Načítá se blokujícím způsobem, takže je připraven dřív, než se spustí vlastní skripty platebního formuláře.
Ty dva jsou přesným opakem: tam, kde běží vaše skripty, monitor chybí, a tam, kde běží monitor, chybí vaše skripty. Nikdy se nenačtou na stejné stránce.
Opuštění platební stránky znovu načte celý dokument místo navigace na straně klienta, takže při přechodu zákazníka z pokladny zpět do vašeho storefrontu očekávejte úplné načtení stránky. Je to záměrné: zastaví to monitor ve chvíli, kdy zákazník opustí platební stránku.
Použití
- Otevřete Vlastní skripty v editoru Online obchodu.
- Přidejte skript typu Externí nebo Vložený.
- U externích skriptů zadejte adresu URL
https://a zvolte režim načítání (async,defernebo blokující), nebo pomocí Vložit značku skriptu vyplňte pole ze zkopírované značky<script>. - V případě potřeby přidejte libovolné povolené atributy (např.
data-*,id,integrity). - Uložte. Skript se vyčistí a uloží a poté se při dalším načtení vloží do
<head>storefrontu.
Cílení na DOM ID storefrontu
Storefront zpřístupňuje dvě stabilní DOM ID, na která mohou vaše skripty v hlavičce cílit a vkládat vlastní obsah do zápatí, například odkaz na nastavení souhlasu s cookies.
Odkazy (
<a>) přidané jako přímé potomky #twice-footer-links automaticky zdědí styl odkazů na zásady (typografii, barvu, bez podtržení). Váš skript nemusí styly motivu replikovat.
Příklad: přidání odkazu na souhlas s cookies
Tento vložený skript přidá odkaz „Nastavení cookies“ do řádku odkazů na zásady v zápatí. Počká na načtení DOM a poté vloží odkaz tak, aby vizuálně odpovídal stávajícím odkazům na zásady.Vlastní skripty se nespouští na platebních stránkách (viz sekce Platební stránky výše). Zápatí se tam také nevykresluje, takže cílení na DOM ID je omezeno na stránky storefrontu.
Související články
Vlastní CSS
Přidejte vlastní styly nad rámec vizuálních nastavení motivu.
Přehled online obchodu
Nakonfigurujte a publikujte svůj storefront.